 von
Smartcards – eine alte Liebe
Ich bin ein großer Fan von Smartcards, und das schon seit Anfang der 2000er. Damals durfte ich einen Kunden bei der flächendeckenden Einführung begleiten: Eine Karte, mit der man sich nicht nur an Windows angemeldet hat, sondern die auch die Tür zum Gebäude öffnete und in der Kantine bezahlte. Seitdem weiß ich, was ein echter zweiter Faktor im Alltag leisten kann, wenn er gut umgesetzt ist.
Virtuelle Smartcards (TPM Virtual Smart Cards, kurz VSC) waren und sind für mich eine willkommene Ergänzung, gerade für Unternehmen, die den Aufwand physischer Karten scheuen. Hardware und Lesegeräte entfallen, der Schlüssel liegt geschützt im TPM des Geräts. Ja, Microsoft empfiehlt für Neuinstallationen Windows Hello for Business oder FIDO2 und hat eine Abkündigung der VSCs angekündigt – ein Datum gibt es bis heute nicht. Ein paar Jahre werden sie also wohl noch bestehen bleiben, und bis dahin lohnt es sich, sie richtig zu nutzen.
Das Problem: eine Admin-Bastellösung
Den Erstellvorgang fand ich immer zu kompliziert. tpmvscmgr mit den richtigen Parametern, eine INF-Datei für certreq, Einreichen bei der CA, Zertifikat zurück auf die Karte – wirklich geeignet für die Masse war das nie.
Noch mehr hat mich gestört, dass eine VSC eine Blackbox war. Null Interaktion außer dem Login. Nicht einmal die PIN ließ sich nachträglich ohne Weiteres ändern, geschweige denn die Zertifikate auf der Karte einsehen oder löschen. Alles mühevolle Handarbeit mit kryptischen Tools.
Die Lösung: der VSC-Wizard
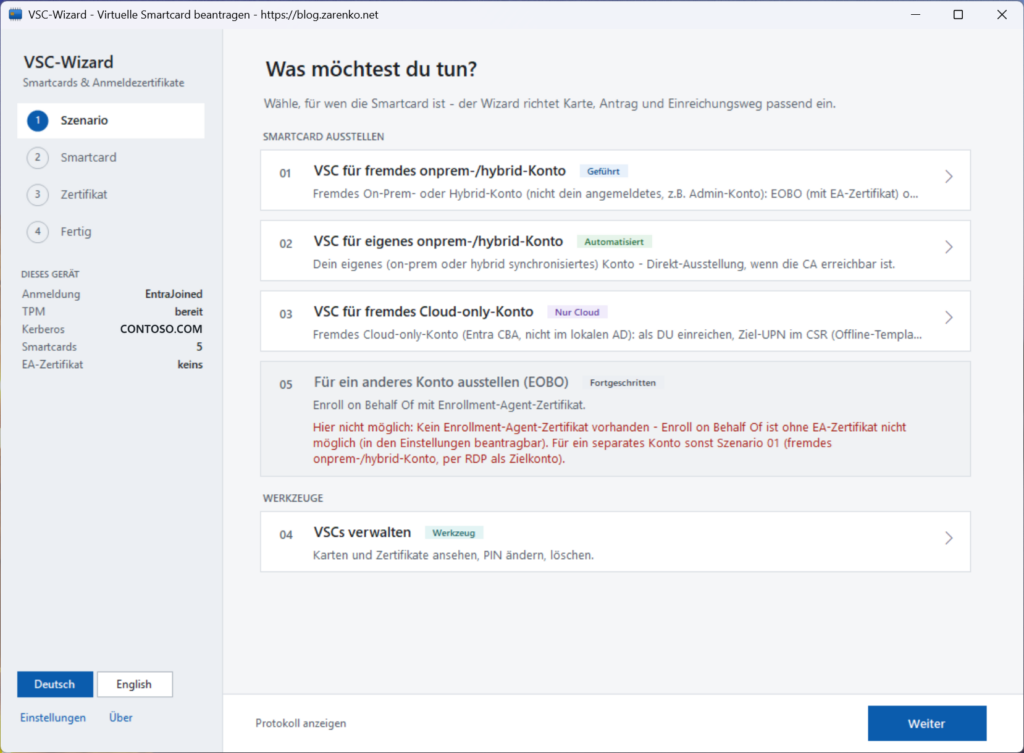
Der VSC-Wizard ändert das. Er ist ein PowerShell-Tool mit grafischer Oberfläche (die recht hübsch geworden ist) und führt Schritt für Schritt durch Kartenerstellung und Zertifikatsbeantragung. Er deckt ab:
- VSCs für Admin-Konten – auch für separate Admin-Konten, die nicht das eigene Arbeitskonto sind
- VSCs für Benutzer – mit halbautomatischer Ausstellung auf AD-, Hybrid- und Entra-joined PCs
- Entra CBA und Cloud-only-Konten – Zertifikate für die zertifikatsbasierte Anmeldung an Entra ID
- Verwaltung bestehender Karten – Karten und Zertifikate einsehen, PIN ändern, einzelne Zertifikate entfernen, Karten löschen
Damit ist die VSC eine (zusätzliche) sichere Alternative zu FIDO2-Sticks – mit einem Unterschied, den man kennen sollte: Die VSC ist fest an das Gerät gebunden, der Stick wandert mit. Für eine Admin-Workstation ist das ggf. ein Vorteil, beim Gerätewechsel eher ein Nachteil.
Repository: github.com/azitc-ac/vsc-wizard
Rollout per Intune (oder SCCM): jeder Hybrid-Benutzer bekommt seine Karte
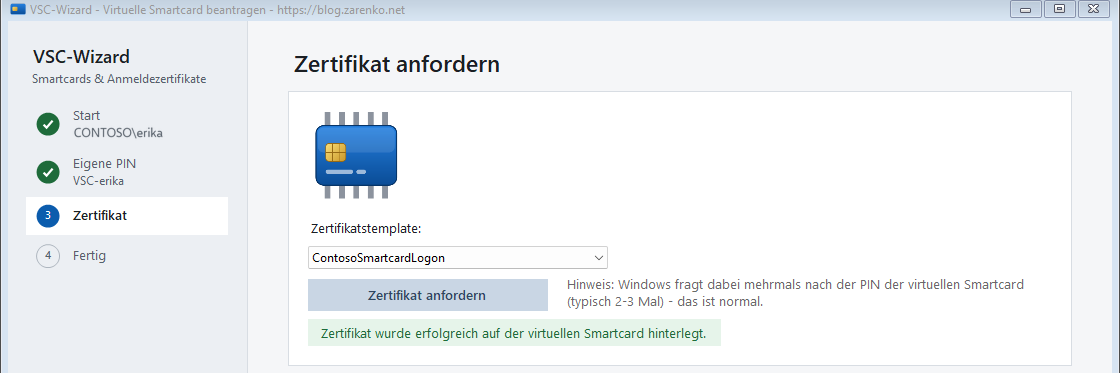
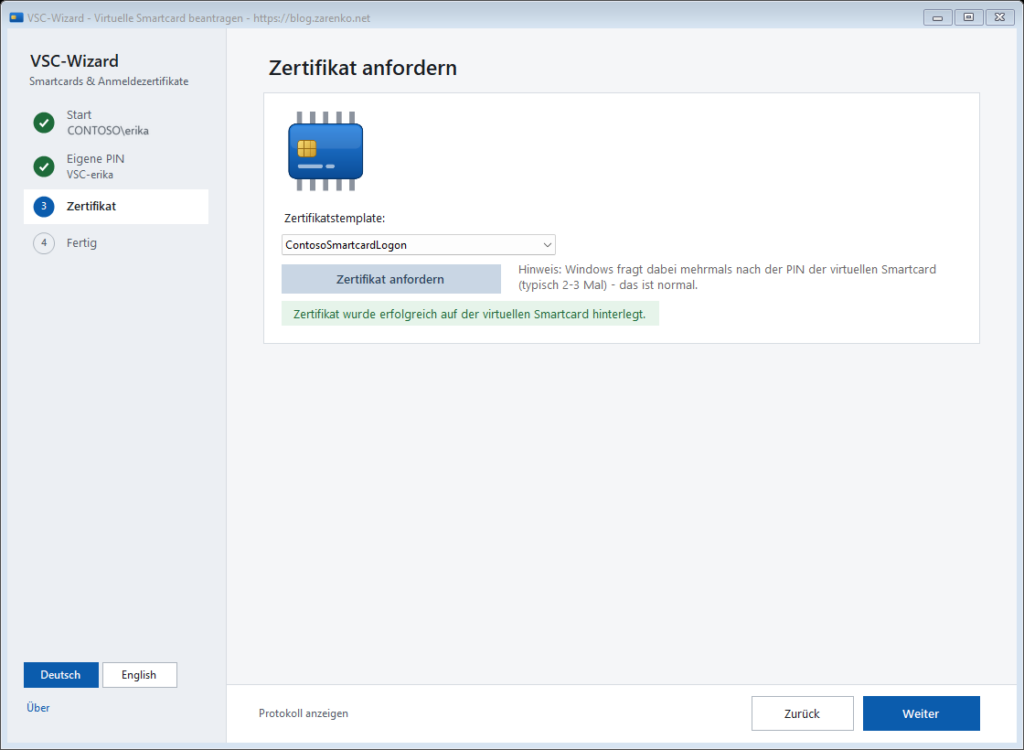
Der für mich wichtigste Schritt weg von der Admin-Bastellösung ist der Simple-Modus. Wird der Wizard per Intune (oder einem anderen Softwareverteilungs-Werkzeug) verteilt, erhält jeder Benutzer mit Hybrid-Identität halbautomatisch seine eigene VSC auf seinen Clients – nach der einmaligen App-Zuweisung ohne weiteres Admin-Zutun. Vom Erlebnis her ist das ähnlich wie das Enrollment von Windows Hello for Business: Der Assistent erscheint nach der Anmeldung, der Benutzer startet die Einrichtung und vergibt seine PIN. Das funktioniert auf Hybrid-joined und Entra-joined PCs, auf letzteren über Cloud Kerberos Trust. Cloud-only-Konten für Entra CBA werden dagegen über den regulären Wizard-Ablauf eingerichtet.
Der Hintergrund: Eine VSC zu erstellen braucht Adminrechte, das Zertifikat dagegen wird im Benutzerkontext beantragt. Verteilt wird deshalb nur eine einzige (Win32)-App, die bei der Installation zwei geplante Aufgaben anlegt: Eine läuft als SYSTEM und erstellt die Karte, wenn ein Benutzer sie anfordert. Die andere startet bei jeder Anmeldung im Kontext des Benutzers den schlanken Assistenten – und beendet sich still, wenn bereits ein gültiges Zertifikat vorhanden ist. Der Benutzer vergibt zuerst seine eigene PIN, erst danach wird das Zertifikat ausgestellt – so entsteht es nie unter der zufälligen Start-PIN, mit der die Karte angelegt wurde. Läuft das Zertifikat in weniger als 30 Tagen ab, meldet sich der Assistent automatisch zur Verlängerung.
Eine Grenze gibt es: Ein TPM fasst maximal zehn virtuelle Smartcards. Karten von Benutzern, die das Gerät nicht mehr nutzen, räumt der Wizard bewusst nicht automatisch auf – das bleibt eine Admin-Entscheidung über „VSCs verwalten“. Auf Geräten mit vielen wechselnden Benutzern sollte man das im Blick behalten. Hier eine Impression vom Simple-Modus:
Mehr Sicherheit: Smartcard-only und Tiering
Mit VSCs für alle lassen sich AD-Konten auf eine reine Smartcard-Anmeldung umstellen (Kontooption „Smart card is required for interactive logon“). Das erhöht die Sicherheit deutlich, denn ein abgegriffenes Passwort reicht dann nicht mehr für die interaktive Anmeldung.
Ein wichtiger Haken dabei: Das Konto behält im Hintergrund einen NT-Hash (aus einem zufälligen, langen Passwort). Wird er nie erneuert, bleibt er für Pass-the-Hash nutzbar. Ab Domänenfunktionsebene Windows Server 2016 kann AD diesen Hash automatisch nach der maximalen Kennwortdauer erneuern („Rolling of expiring NTLM secrets“) – diese Option sollte man unbedingt aktivieren, wenn man auf Smartcard-only umstellt.
Ein Wort zum Tiering: In der reinen Lehre sollte es keine Admin-Workstation geben, auf der drei Smartcards für Tier 0 bis Tier 2 liegen. Ich gebe zu, dass ich mich mit VSCs trotzdem besser fühle als mit Passwörtern. Und wer es richtig machen will, hat auf jeder Workstation eben nur die passende Tier-x-VSC parat.
Unter der Haube
Ein paar Details, die im Alltag den Unterschied machen:
- Direkt einreichen oder delegieren: Ob der Rechner direkt bei der CA einreichen kann, entscheidet nicht der Domain-Join, sondern die tatsächliche Erreichbarkeit: On-Prem-Kerberos-Ticket, DNS, RPC zur CA. Der Wizard misst das per Knopfdruck und nennt bei einem Fehlschlag den konkreten Grund. Geht es nicht direkt, wird die Einreichung per RDP auf einen CA-nahen Server delegiert – der Austausch läuft über die Zwischenablage, ohne Laufwerksfreigabe.
- Enroll on Behalf Of: Mit einem Enrollment-Agent-Zertifikat lassen sich Karten für andere Konten ausstellen, ohne sich als diese Konten anzumelden.
- PIN-Dialog ohne Konsole: Die Karte wird in einem gezielt elevierten Helfer erstellt, der nur den maskierten PIN-Dialog zeigt. Auch ARM64-Geräte werden unterstützt.
- PKI automatisch erkennen: Enterprise-CAs und verfügbare Zertifikatsvorlagen werden aus dem AD gelesen und vorgeschlagen.
Voraussetzungen
Auf dem Client:
- Windows 10/11 mit PowerShell 5.1
- TPM
Auf der PKI-Seite gibt es einen Haufen Vorarbeit: eine geeignete Zertifikatsvorlage (auch für Offline-Requests), eine erreichbare CRL und für Cloud-only-Konten die Konfiguration von Entra CBA. Dafür schreibe ich einen eigenen Artikel, der in Kürze folgt.
Fazit
Smartcards begleiten mich seit über zwanzig Jahren, und virtuelle Smartcards hatten immer einen Haken: Sie waren technisch gut, aber unbequem zu erstellen und im Betrieb eine Blackbox. Mit dem VSC-Wizard wird daraus etwas, das man Benutzern wirklich in die Hand geben kann – per Intune ausgerollt, mit eigener PIN, mit einsehbaren Zertifikaten und für AD-only, Hybrid-, Entra-joined und Cloud-only-Szenarien.
VSCs sind auf dem Abstellgleis, aber noch lange nicht weg. Wer die nächsten Jahre die Anmeldesicherheit erhöhen will, ohne Hardware zu verteilen, hat mit ihnen eine solide Option – und mit dem Wizard endlich einen bequemen Weg dorthin.
Den Wizard gibt es auf GitHub: github.com/azitc-ac/vsc-wizard. Einfach das neueste Release herunterladen. Feedback, Fehlerberichte und Ideen sind willkommen – gerne als Issue im Repo.